
Non : dans un contrat SaaS, une clause générale de conformité au RGPD ne suffit pas lorsque l’éditeur traite des données personnelles pour le compte du client. Vous devez prévoir les engagements exigés par l’article 28, dans le contrat ou dans une annexe opposable appelée DPA. Avant signature en 2026, vérifiez aussi les transferts internationaux et les pratiques réelles : un texte signé ne corrige pas une sécurité défaillante.
- Contrat SaaS RGPD : exigez un DPA complet lorsque l’éditeur traite des données personnelles pour votre compte.
- Lina accompagne les fondateurs sur les contrats commerciaux, avec revue et validation finales par un avocat senior.
- Une annexe intégrée au contrat convient ; un document séparé n’est pas systématiquement obligatoire.
- Validez les sous-traitants, les transferts, les incidents et la restitution avant de transmettre des données réelles.
Contrat SaaS et RGPD : une clause suffit-elle avant signature ?
Une clause suffit uniquement si son contenu couvre effectivement toutes les obligations applicables. Son intitulé et sa longueur ne déterminent pas sa conformité. Une phrase affirmant que chaque partie respecte le RGPD ne remplace pas les instructions, garanties et mécanismes exigés pour la sous-traitance.
La revue doit donc relier le contrat SaaS, les données et la responsabilité. Le bon livrable n’est pas une mention supplémentaire : c’est un ensemble contractuel cohérent, accepté par les parties avant le traitement concerné.
| Solution | Adaptée à | Avantage | Limite |
|---|---|---|---|
| Clause générale de conformité | Rappeler un engagement commun | Lecture simple | Insuffisante pour encadrer seule une sous-traitance |
| Dispositions complètes intégrées | Contrat regroupant tous les engagements | Un ensemble contractuel unique | Mises à jour plus difficiles si les annexes techniques sont mal structurées |
| DPA annexé et incorporé | Offre SaaS réutilisable avec annexes opérationnelles | Sépare les engagements relatifs aux données des conditions commerciales | Risque de contradiction ou d’annexe non acceptée |
Le RGPD, notamment son article 28, exige un contrat ou un autre acte juridique contraignant, sous forme écrite, y compris électronique. Il n’impose pas que le document porte le titre DPA, ni une signature manuscrite distincte.
Protégez la signature et le démarrage du service
En 2026, votre décision commerciale porte sur deux moments différents : conclure le contrat et autoriser le traitement de données personnelles. Vous pouvez organiser contractuellement un démarrage conditionné à la finalisation du DPA, mais vous ne devez pas commencer la sous-traitance sans son encadrement obligatoire.
Cette distinction protège la date de signature sans présenter un dossier incomplet comme conforme. Identifiez expressément la condition de démarrage, son responsable et la preuve attendue. Une simple promesse d’envoyer les annexes plus tard laisse le désaccord entier.
Côté éditeur, préparez un contrat standard réellement réutilisable. Côté client, concentrez la négociation sur les écarts entre vos usages prévus et les engagements du fournisseur, plutôt que sur des modifications de vocabulaire sans effet opérationnel.
Qualifiez les rôles avant de choisir le document
Le rôle RGPD dépend du traitement réel, pas de l’étiquette choisie dans le contrat. Un même éditeur peut être sous-traitant pour les contenus hébergés et responsable du traitement pour certaines opérations de facturation ou de gestion de sa clientèle.
Votre première vérification doit donc porter sur les finalités : qui décide pourquoi les données sont utilisées ? Examinez ensuite qui détermine les moyens essentiels du traitement. L’autonomie technique du prestataire ne suffit pas, à elle seule, à exclure la sous-traitance.
Éditeur sous-traitant : encadrez les instructions du client
Lorsque le SaaS traite des données pour le compte du client, le DPA organise cette relation. Décrivez le service, les personnes concernées, les catégories de données et les opérations autorisées. Évitez les formulations qui permettraient une réutilisation incompatible avec les instructions documentées.
Responsables distincts : documentez les finalités propres
Lorsque chaque partie détermine ses propres finalités, un DPA de sous-traitance ne résout pas la qualification. Vous devez notamment examiner la base légale, l’information des personnes et les conditions du partage. Une clause qualifiant artificiellement le destinataire de sous-traitant ne change pas ses usages réels.
Responsables conjoints : répartissez les obligations
Si les parties déterminent conjointement les finalités et les moyens du traitement, l’article 26 prévoit un accord répartissant leurs obligations respectives. Cette situation ne découle pas automatiquement d’une intégration technique ou d’un partenariat commercial. Elle exige une analyse du fonctionnement effectif.
Rendez le DPA utilisable avant l’ouverture des accès
L’article 28, paragraphe 3, fournit le socle de la revue en 2026. Votre DPA pour éditeur de logiciel SaaS doit traduire ces exigences en engagements que les équipes savent appliquer.
Vérifiez notamment :
- Périmètre du traitement : objet, durée, nature, finalités, types de données et catégories de personnes concernées.
- Instructions documentées : opérations autorisées, transferts compris, et procédure en cas d’instruction contraire au droit applicable.
- Confidentialité et sécurité : personnes autorisées, engagements de confidentialité et mesures adaptées aux risques.
- Sous-traitants ultérieurs : autorisation, information sur les changements et obligations répercutées aux prestataires concernés.
- Assistance au client : demandes de droits, violations, analyses d’impact et consultations préalables lorsque nécessaires.
- Fin de prestation et contrôle : restitution ou suppression, informations de conformité, audits et inspections.
Ne transformez pas cette liste en annexe abstraite. Si le contrat promet la suppression mais que les sauvegardes suivent un autre cycle, documentez ce fonctionnement et les restrictions applicables. Si un audit est prévu, organisez son exercice sans le rendre illusoire.
Pourquoi les exigences varient selon votre SaaS
Le socle légal ne change pas selon la taille du client. En revanche, les garanties opérationnelles doivent correspondre au traitement et à ses risques. En 2026, comparez les clauses à votre configuration réelle, pas à celle d’une démonstration commerciale.
- Données traitées : des coordonnées professionnelles et des données de santé n’appellent pas la même analyse des risques.
- Usages autorisés : hébergement, support, statistiques et réutilisation pour une finalité propre doivent être distingués.
- Accès et localisation : examinez les lieux d’hébergement, les équipes de support et les destinataires hors Espace économique européen.
- Chaîne de sous-traitance : identifiez les prestataires intervenant réellement dans le traitement et leurs fonctions.
- Criticité du service : reliez les engagements de sécurité, d’assistance et de sortie aux conséquences d’une interruption ou d’un incident.
- Organisation du client : prévoyez les interlocuteurs, les instructions et les validations nécessaires pour exécuter le contrat.
Une certification ou un questionnaire sécurité apporte des éléments d’évaluation. Aucun ne remplace les obligations contractuelles ni la vérification des mesures effectivement mises en œuvre.
Validez le dossier dans le bon ordre
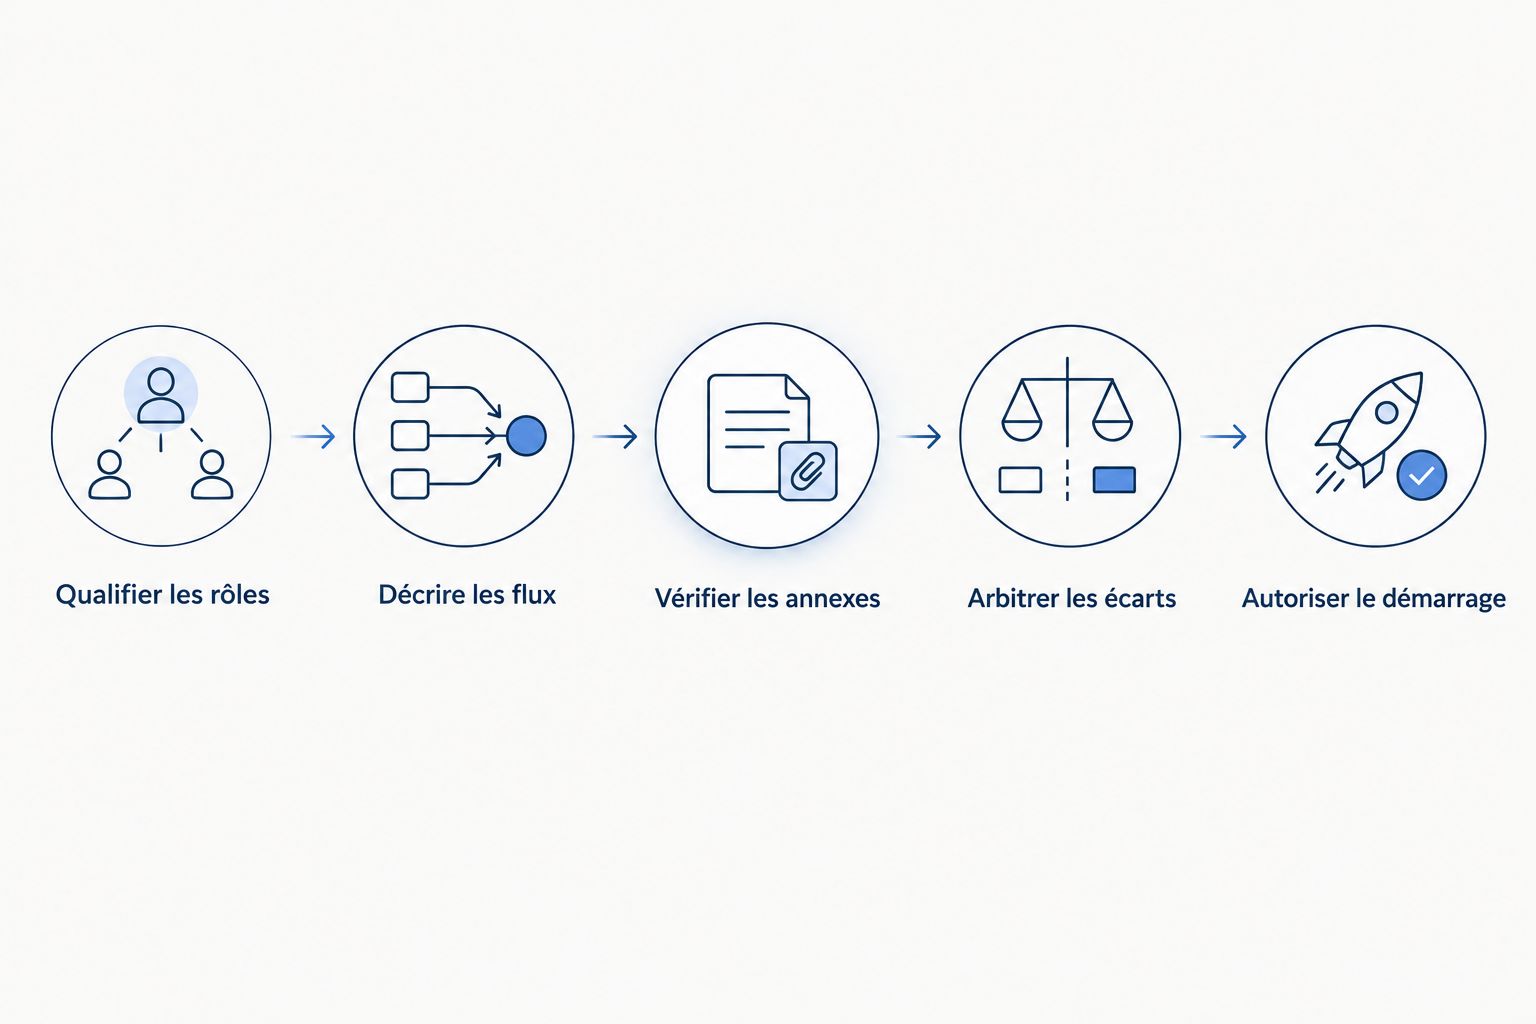
Pour protéger une signature prévue en 2026, attribuez chaque point ouvert à une personne capable de le trancher. Le juriste vérifie la portée des engagements ; les équipes techniques confirment leur faisabilité. Les achats ne doivent pas accepter seuls une promesse de sécurité inexécutable.
- Qualifier les rôles. Séparez les traitements réalisés pour le client des finalités propres de l’éditeur. Consignez les usages qui restent à clarifier.
- Décrire les flux. Identifiez les données, les accès, les prestataires et les destinations. Vérifiez les accès de support, pas seulement le serveur principal.
- Vérifier les annexes. Rapprochez DPA, mesures de sécurité et liste des sous-traitants. Fixez leur version et les modalités de modification.
- Arbitrer les écarts. Distinguez les exigences légales, les demandes commerciales et les contraintes techniques. Faites décider les risques résiduels par le bon responsable.
- Autoriser le démarrage. Archivez les documents acceptés et confirmez que les conditions préalables au traitement sont remplies.
Le dossier final doit permettre de retrouver le contrat, le DPA applicable, les annexes et les arbitrages acceptés. Une référence vers une page modifiable, sans traçabilité de la version convenue, complique la preuve des engagements.
Un hébergement européen évite-t-il les transferts internationaux ?
Non : un serveur situé dans l’Union européenne ne suffit pas à exclure tout transfert. Certains accès depuis un pays tiers, notamment par une entité de support distincte, exigent aussi une analyse au regard du chapitre V du RGPD.
Vérifiez le destinataire, le pays et le mécanisme applicable : décision d’adéquation, clauses contractuelles types ou autre fondement pertinent. Lorsque des clauses types sont utilisées, leur signature ne dispense pas d’évaluer le contexte du transfert et les mesures supplémentaires nécessaires.
Quel délai prévoir pour signaler une violation de données ?
72 heures est le délai maximal de notification à l’autorité pour le responsable du traitement, après en avoir pris connaissance, sauf si la violation n’est pas susceptible d’engendrer un risque pour les droits et libertés. L’article 33 impose au sous-traitant d’alerter le responsable sans retard injustifié, et non d’attendre ce délai.
Le DPA doit donc organiser une remontée rapide, les informations disponibles et leurs compléments. Ne présentez pas chaque incident technique comme une violation notifiable : qualifiez les faits et le risque.
Une clause de confidentialité remplace-t-elle le DPA ?
Non : la confidentialité ne couvre pas, à elle seule, les instructions, les droits des personnes, les sous-traitants ultérieurs ou la suppression. Elle protège un périmètre différent, même lorsque les mêmes informations sont concernées.
Articulez les documents et leur ordre de priorité. Une clause commerciale ne doit pas neutraliser une obligation impérative figurant dans le DPA.
Faites revoir les écarts qui engagent votre entreprise
Lina convient aux fondateurs qui veulent faire revoir et négocier leur contrat SaaS par un avocat senior. Pour les contrats commerciaux et le RGPD, les agents prennent en charge le travail de volume ; les avocats seniors conservent la revue finale, la négociation et la validation.
Chez Lina, le périmètre, le forfait et la date de livraison sont convenus en amont. Cette intervention juridique ne remplace pas les vérifications techniques de votre équipe : préparez les flux, les annexes et les exigences du client pour obtenir une revue exploitable.
FAQ
Faut-il toujours un DPA pour un contrat SaaS ?
Non : le DPA de l’article 28 est requis lorsque le fournisseur traite des données personnelles pour le compte du client. Qualifiez chaque traitement avant de choisir le document applicable.
Peut-on intégrer le DPA directement dans le contrat SaaS ?
Oui : les obligations peuvent figurer dans le contrat principal ou dans une annexe juridiquement contraignante. Vérifiez leur contenu, leur acceptation et leur articulation avec les autres conditions.
Peut-on signer le contrat avant de finaliser le DPA ?
Oui, si le contrat organise cette séquence sans permettre le traitement concerné avant son encadrement obligatoire. Prévoyez une condition de démarrage explicite plutôt qu’une simple promesse de régularisation.
Le client dispose-t-il d’un mois pour répondre à une demande RGPD ?
Le responsable du traitement doit en principe répondre dans un délai de 1 mois à compter de la réception de la demande. L’article 12 permet une prolongation de 2 mois lorsque la complexité et le nombre de demandes le justifient, avec information motivée dans le délai initial.
Le fournisseur peut-il changer librement ses sous-traitants ?
Non : leur recours exige l’autorisation écrite préalable, spécifique ou générale, du responsable du traitement. En cas d’autorisation générale, le fournisseur doit informer le client des changements prévus et lui permettre d’émettre des objections.
Un DPA suffit-il à rendre un SaaS conforme au RGPD en 2026 ?
Non : le DPA encadre la sous-traitance, mais ne garantit pas la conformité de toutes les pratiques. Vérifiez aussi les finalités, les bases légales, l’information, la sécurité, les droits et les transferts.
Un dernier point : vérifiez aussi la sortie
La conformité du contrat SaaS se vérifie aussi lorsque vous cessez de l’utiliser. L’article 28 prévoit, au choix du responsable du traitement, la suppression ou la restitution des données après la prestation, ainsi que la destruction des copies, sauf obligation légale de conservation.
Avant signature, demandez comment cette sortie fonctionne réellement : format d’export, accès résiduels, sauvegardes et preuve des opérations. Pour une revue par Lina, apportez ces réponses avec le contrat : elles déterminent ce que l’avocat peut valider et ce que l’équipe technique doit encore résoudre.


