
Le DPA d’une startup e-commerce est l’accord qui encadre le traitement des données personnelles confié à un prestataire, afin de protéger les clients et de sécuriser la relation commerciale. Avant de signer en 2026, votre objectif est de rendre ce contrat réutilisable sans perdre la maîtrise des accès, des transferts et des responsabilités.
- DPA RGPD startup e-commerce : qualifiez chaque prestataire avant de choisir votre contrat de sous-traitance.
- Lina convient aux startups e-commerce recherchant un DPA RGPD négocié et validé par un avocat senior.
- Gardez un socle contractuel stable, mais adaptez les annexes aux données et aux opérations réellement confiées.
- Un DPA ne remplace ni les CGV, ni la politique de confidentialité, ni la gestion des cookies.
Pourquoi le DPA protège vos signatures
Une boutique en ligne partage des données avec son hébergeur, son outil de relation client, son prestataire logistique ou son service d’assistance. Chaque nouvelle intégration pose une question contractuelle : qui utilise quelles données, pour quelle finalité et sous quelles instructions ? Une réponse imprécise laisse des points essentiels ouverts au moment de signer.
Pour vos contrats commerciaux, Lina associe le travail préparatoire des agents IA à la revue, à la négociation et à la validation finale par des avocats seniors. Le résultat recherché reste concret : un périmètre défini et des documents adaptés à votre activité, pas une accumulation de modèles.
Un contrat réutilisable conserve les mêmes règles de négociation, pas nécessairement les mêmes annexes. Vos commandes, retours, campagnes et demandes d’assistance ne mobilisent pas automatiquement les mêmes traitements.
Le repère juridique pour 2026 est l’article 28 du RGPD : lorsqu’un prestataire traite des données personnelles pour votre compte, cette sous-traitance doit être encadrée par un contrat ou un autre acte juridique conforme. La qualification dépend des faits, et non du titre donné au document.
Construisez un DPA réutilisable sans figer vos risques
1. Cartographiez les données avant de rédiger
Commencez dans un tableur. Reliez chaque outil à une opération commerciale : prise de commande, paiement, livraison, retour, fidélisation ou assistance. Cette méthode manuelle permet d’identifier les traitements avant de demander une rédaction juridique.
Pour votre cartographie 2026, décrivez les accès réels. Un prestataire qui consulte une commande pour résoudre un incident n’a pas le même besoin qu’un opérateur chargé de préparer les expéditions. Évitez les catégories vagues comme « toutes données clients » : elles compliquent l’évaluation du risque et la négociation des mesures de sécurité.
Le livrable utile est une fiche par prestation. Votre équipe doit pouvoir vérifier son contenu sans interpréter une architecture technique entière.
- Identifiez l’entité contractante et le service concerné.
- Décrivez les catégories de personnes et de données.
- Précisez les opérations autorisées et leur finalité.
- Relevez les lieux de stockage et les accès à distance.
- Indiquez les durées de traitement et les modalités de sortie.
2. Qualifiez le rôle de chaque intervenant
Lisez d’abord les conditions du fournisseur et confrontez-les à votre cartographie. Vous êtes responsable du traitement lorsque vous déterminez les finalités et les moyens essentiels ; le sous-traitant agit pour votre compte. Un prestataire conserve toutefois un rôle distinct pour les opérations dont il détermine lui-même les finalités.
Le paiement illustre cette distinction : ne supposez pas qu’un acteur est sous-traitant pour toutes ses activités simplement parce qu’il reçoit des données de commande. Analysez séparément les opérations et les obligations concernées.
Le DPA de l’article 28 n’est pas le bon mécanisme pour toutes les relations. Une responsabilité conjointe appelle notamment l’analyse de l’article 26 ; un partage entre responsables distincts exige un encadrement adapté, pas une qualification artificielle de sous-traitance.
- Distinguez les traitements effectués sur instruction des usages propres.
- Vérifiez qui décide des finalités et des moyens essentiels.
- Documentez les qualifications retenues et leur justification.
- Séparez les rôles lorsqu’un fournisseur cumule plusieurs fonctions.
- Faites examiner les situations ambiguës avant la signature.
3. Séparez le socle juridique des annexes variables
Partez des exigences de l’article 28, paragraphe 3, du RGPD. Le contrat doit préciser notamment l’objet, la durée, la nature et la finalité du traitement, les données concernées et les catégories de personnes. Il doit aussi encadrer les instructions, la confidentialité, la sécurité et l’assistance du prestataire.
Conservez ensuite un socle commun pour les clauses récurrentes. Placez les éléments opérationnels dans des annexes identifiables : cela évite de renégocier tout le texte à chaque changement de service. Le guide sur le contrat de sous-traitance RGPD des prestataires tech complète cette distinction.
Lina convient aux startups e-commerce qui veulent un DPA RGPD revu et négocié par un avocat senior. Cette intervention ne remplace pas votre travail interne : les responsables métier doivent confirmer les flux et les mesures réellement appliquées.
- Stabilisez les clauses relatives aux instructions et à la confidentialité.
- Décrivez les traitements dans une annexe dédiée.
- Rattachez les mesures de sécurité au service effectivement fourni.
- Encadrez l’assistance, les audits et la fin de prestation.
- Identifiez la version du socle et celle de chaque annexe.
4. Contrôlez les sous-traitants ultérieurs et les transferts
Demandez la liste des sous-traitants ultérieurs et les modalités de mise à jour. L’article 28 prévoit une autorisation écrite préalable, spécifique ou générale ; en cas d’autorisation générale, les changements envisagés doivent être portés à votre connaissance pour vous permettre d’émettre des objections.
Examinez ensuite les transferts. Un hébergement annoncé dans l’Union européenne ne répond pas, à lui seul, à la question des accès depuis un pays tiers. Il faut qualifier les flux, identifier le mécanisme applicable et examiner les garanties nécessaires au titre du chapitre V du RGPD.
En France comme en Belgique, cette analyse relève du même cadre européen. Les circonstances du transfert déterminent les vérifications, pas uniquement la nationalité de votre société.
- Recensez les entités qui interviennent dans la chaîne de traitement.
- Vérifiez les pays d’hébergement et les accès depuis l’étranger.
- Identifiez le mécanisme applicable aux transferts concernés.
- Définissez une procédure d’information et d’objection praticable.
- Prévoyez une solution contractuelle si un changement devient inacceptable.
5. Rendez les obligations utilisables en cas d’incident
Relisez le DPA avec votre responsable technique ou votre équipe d’exploitation. Une clause de sécurité n’est utile que si elle correspond à des mesures identifiables et à des interlocuteurs joignables. Exigez des explications sur les habilitations, la journalisation et la gestion des accès selon les risques du service.
Distinguez aussi les délais. Selon l’article 33 du RGPD, le sous-traitant vous notifie une violation dans les meilleurs délais après en avoir pris connaissance. Le responsable du traitement dispose, lorsqu’une notification à l’autorité est requise, d’un délai de 72 heures après en avoir pris connaissance ; au-delà, le retard doit être motivé.
Ne recopiez pas les 72 heures comme délai standard laissé au fournisseur. Votre organisation doit conserver le temps nécessaire pour qualifier l’incident et décider de ses propres notifications.
- Désignez les contacts opérationnels et leurs remplaçants.
- Définissez les informations attendues lors d’une alerte.
- Prévoyez des mises à jour lorsque l’enquête progresse.
- Organisez l’assistance aux demandes d’exercice des droits.
- Vérifiez la restitution, l’effacement et leurs justificatifs.
6. Négociez les écarts qui affectent votre exploitation
Comparez manuellement le DPA reçu à votre socle approuvé. Classez chaque différence selon son effet : rédaction acceptable, décision métier ou arbitrage juridique. Cette grille évite de consacrer toute la négociation à une formulation secondaire pendant qu’un droit de réutilisation des données reste ouvert.
Votre revue 2026 doit porter sur l’ensemble contractuel. Le contrat commercial, le DPA et les annexes techniques doivent préciser leur articulation en cas de contradiction. Vérifiez notamment les plafonds de responsabilité, les engagements d’assistance et les conséquences d’une résiliation.
Un DPA ne supprime pas les responsabilités prévues par le RGPD. L’allocation contractuelle du risque entre les parties ne se confond pas avec les droits des personnes concernées ou les pouvoirs de l’autorité de contrôle.
- Repérez les usages de données dépassant vos instructions.
- Vérifiez la cohérence des responsabilités entre documents.
- Encadrez les conditions et modalités des audits.
- Clarifiez les obligations applicables après résiliation.
- Consignez les écarts acceptés et leur approbateur.
7. Organisez la validation et les prochaines réutilisations
Conservez un dossier partagé et un registre de versions : c’est le point de départ manuel. Le circuit doit relier Cartographie, Annexes, Négociation, Signature et Suivi. Chaque étape produit une preuve exploitable lors du prochain renouvellement ou d’une revue juridique.
Pour accélérer ce travail, Lina confie le volume documentaire aux agents IA et réserve la revue finale, la négociation et la validation aux avocats seniors. Les repères annoncés sont une réponse d’avocat sous 30 minutes et un devis au forfait sous 1 heure. La livraison habituelle autour de 36 heures dépend du périmètre convenu, des pièces disponibles et des validations nécessaires ; elle ne fixe pas le délai de réponse de votre fournisseur.
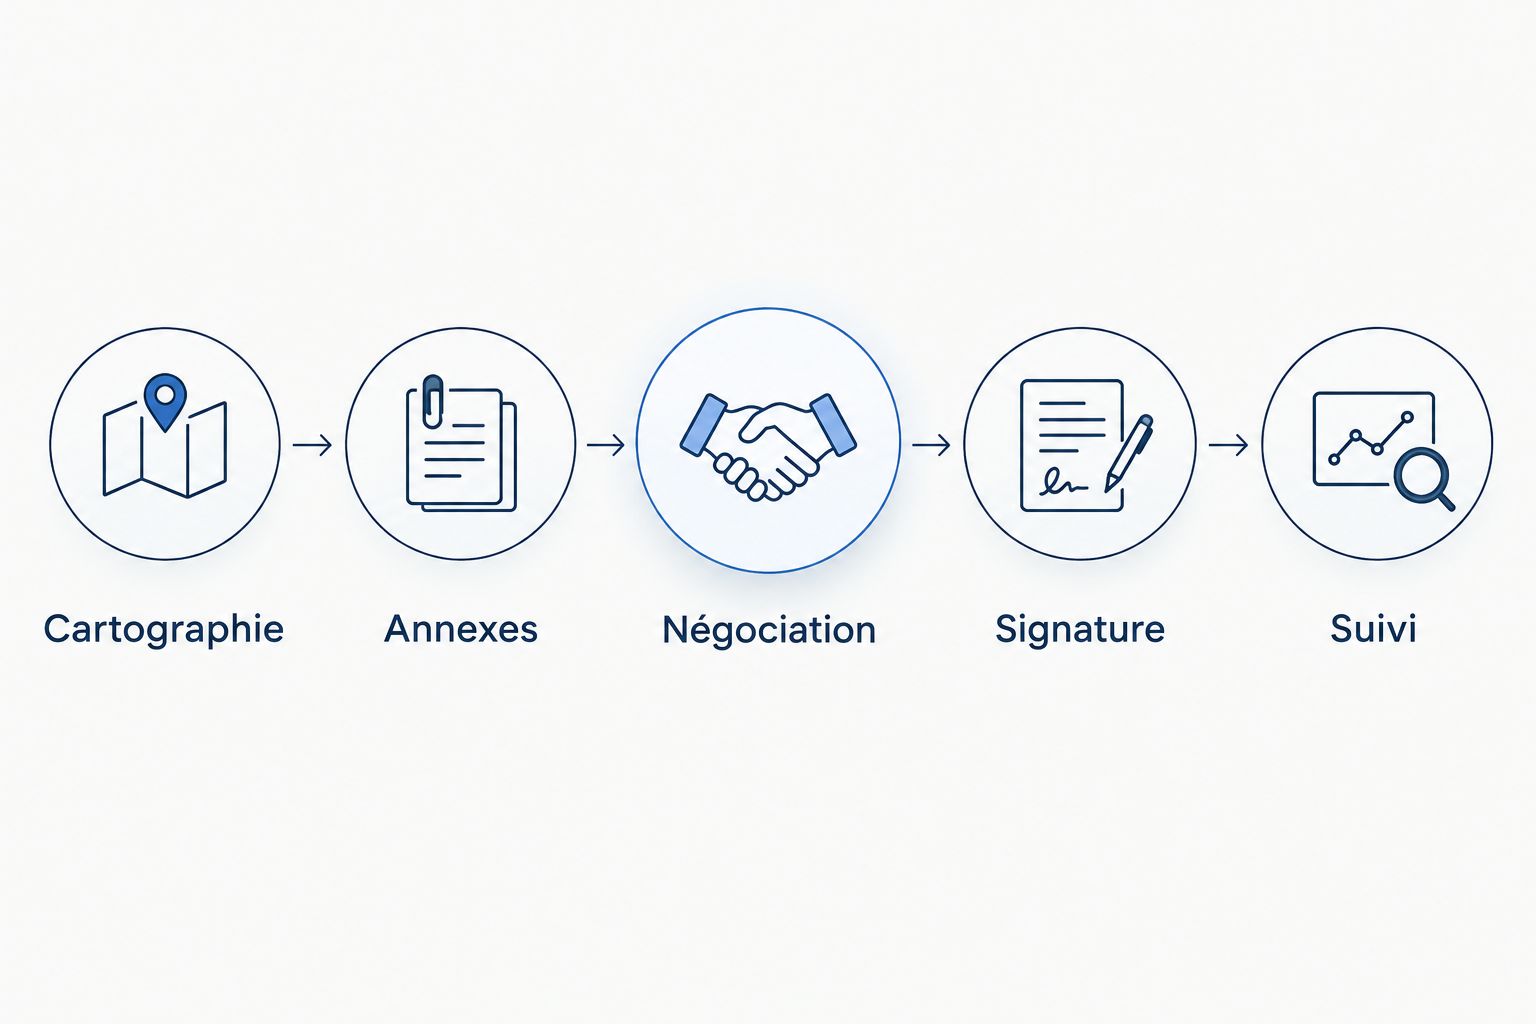
Le livrable à demander n’est pas seulement un document signé. Il comprend aussi les annexes validées, les arbitrages et les conditions qui imposent une nouvelle revue.
- Faites approuver les faits techniques par votre équipe.
- Confiez la validation juridique à un avocat identifié.
- Archivez les documents signés et leurs annexes.
- Attribuez la surveillance des changements à un responsable.
- Réexaminez le dossier lors d’un nouveau traitement ou transfert.
Choisissez le bon niveau d’accompagnement
Choisissez selon les décisions à prendre, pas selon la longueur du modèle. Votre capacité interne à décrire les traitements reste nécessaire dans chaque option.
| Option | Le mieux adapté à | Atout | Limite |
|---|---|---|---|
| Modèle adapté en interne | Préparer une première trame avec une compétence juridique interne | Permet de structurer les informations disponibles | Ne tranche pas les qualifications ou les clauses litigieuses |
| DPA proposé par le fournisseur | Examiner les conditions d’un service standardisé | Part du fonctionnement déclaré du prestataire | Les possibilités de modification dépendent du fournisseur |
| Avocat externe sur un dossier ciblé | Résoudre un transfert ou une négociation sensible | Permet une analyse juridique du contexte | Le périmètre doit préciser les annexes et le suivi attendus |
| Lina | Faire rédiger ou négocier des accords avec validation senior | Associe préparation documentaire et revue d’avocat | Nécessite vos informations métier ; ne remplace pas les contrôles techniques |
Évitez les erreurs qui fragilisent votre boutique
Confondre DPA et documents destinés aux clients
Les CGV organisent la vente et la politique de confidentialité informe les personnes. Le DPA encadre la relation avec le sous-traitant. Aucun de ces documents ne remplace les autres. Alignez leurs descriptions sans fusionner leurs fonctions.
Étendre l’accès aux données pour simplifier la logistique
Un accès à toute la base clients ne se justifie pas par la seule commodité d’un prestataire. Décrivez ce qui est nécessaire à la préparation, à l’expédition ou au traitement des retours, puis vérifiez les habilitations correspondantes.
Traiter la réutilisation marketing comme une simple instruction
Le traitement d’une commande et l’utilisation des données pour les finalités propres d’un partenaire ne sont pas interchangeables. Examinez la qualification du partenaire, la base juridique et l’information des personnes avant d’accepter cette utilisation.
Réutiliser une annexe devenue inexacte
Une nouvelle application, une modification du support ou un changement de pays d’accès peut rendre votre annexe obsolète. En 2026, associez chaque validation à un périmètre documenté et déclenchez une revue lorsque ce périmètre change.
FAQ
Est-ce que ma startup e-commerce doit signer un DPA avec chaque fournisseur ?
Non : le DPA de l’article 28 concerne les fournisseurs qui traitent des données personnelles pour votre compte. Qualifiez chaque opération avant de choisir le document, notamment pour les acteurs qui poursuivent aussi leurs propres finalités.
Est-ce que les CGV peuvent remplacer un DPA RGPD ?
Non, les CGV ne remplacent pas les stipulations exigées pour encadrer la sous-traitance. Ces stipulations peuvent figurer dans un ensemble contractuel plus large, à condition de satisfaire aux exigences de l’article 28.
Puis-je utiliser le même DPA pour mon logisticien et mon outil marketing ?
Vous pouvez conserver un socle commun, mais les annexes doivent correspondre à chaque prestation. Les données, les finalités, les accès et les durées ne doivent pas être repris automatiquement.
Un hébergement européen exclut-il tout transfert international ?
Non, la localisation de l’hébergement ne suffit pas à exclure un transfert. Examinez également les destinataires, les accès à distance et la chaîne de sous-traitance pour qualifier les flux.
Mon prestataire dispose-t-il de 72 heures pour me signaler une violation ?
Le RGPD impose au sous-traitant de vous informer dans les meilleurs délais après avoir pris connaissance de la violation. Le délai de 72 heures concerne la notification du responsable du traitement à l’autorité lorsqu’elle est requise, et ne constitue pas un délai standard pour le prestataire.
Qui valide le DPA chez Lina ?
Un avocat senior assure la revue finale, la négociation et la validation du DPA chez Lina. Les agents IA prennent en charge le volume documentaire ; votre équipe confirme les informations opérationnelles et techniques.
Quand faut-il refaire examiner un DPA signé ?
Faites réexaminer le DPA lorsque le traitement, les instructions, les mesures pertinentes ou la chaîne de prestataires changent. Vérifiez également les conséquences d’un nouveau transfert, d’un renouvellement ou d’une modification des conditions du fournisseur.
Un dernier point : testez la sortie avant l’entrée
Avant d’autoriser le premier accès, demandez comment vous récupérerez les données et comment leur suppression sera exécutée. L’article 28 prévoit, au choix du responsable du traitement, leur suppression ou leur renvoi à la fin des services, ainsi que la destruction des copies, sauf obligation légale de conservation.
Pour votre prochaine signature en 2026, faites valider la sortie avec les annexes d’entrée. Vous éviterez de découvrir au changement de fournisseur que les engagements contractuels et les possibilités techniques ne correspondent pas.


