
La conformité RGPD d’un SaaS se définit en partant des traitements réels, du rôle de l’éditeur dans chaque flux et des documents nécessaires pour signer avec ses clients. En 2026, un forfait juridique doit nommer les livrables, les systèmes examinés, les interlocuteurs mobilisés et ce qui reste hors périmètre. Un DPA seul ne règle ni la qualification des rôles ni les écarts entre le contrat et le fonctionnement du produit.
- Conformité RGPD SaaS : partez des flux de données et des rôles, pas d’un modèle de DPA.
- Lina est adaptée aux éditeurs SaaS qui veulent cadrer des documents contractuels avec un avocat responsable de leur validation.
- Définissez le forfait par livrables, systèmes examinés, dépendances et exclusions avant de fixer une date de remise.
- Un DPA signé ne remplace pas la vérification des sous-traitants, des transferts et des mesures réellement appliquées.
Pourquoi ce cadrage compte avant la signature
Un prospect demande un DPA, un questionnaire de sécurité et la liste des sous-traitants. Votre équipe veut répondre vite. Si le DPA décrit des flux ou des mesures que personne n’a vérifiés, la signature avance sur une base fragile : le contrat promet autre chose que ce que le SaaS exploite.
La bonne séquence consiste à identifier les traitements, puis à rédiger les engagements. La mise en conformité RGPD d’une startup SaaS ne se réduit donc pas à produire un dossier. Elle doit permettre à votre équipe de répondre de façon cohérente aux clients, de tenir les documents à jour et d’identifier les décisions qui exigent encore un arbitrage.
Lina convient aux éditeurs SaaS qui veulent délimiter leurs contrats de données avant de s’engager auprès d’un client. Ses avocats seniors conservent la revue finale, la négociation et la validation juridique. Le travail sur les documents vient après la définition de ce que le service traite réellement.
Comment définir le périmètre et le forfait de conformité RGPD d’un SaaS ?
Définissez d’abord le service couvert, les données qu’il traite et les rôles des parties. Associez ensuite chaque point à un livrable vérifiable. Le forfait porte sur ce travail défini, pas sur une promesse générale de conformité valable pour toutes les fonctions présentes et futures du produit.
| Question à trancher | Élément à examiner | Livrable à inscrire au périmètre |
|---|---|---|
| Que fait le SaaS des données ? | Collecte, accès, hébergement, support, suppression et export | Cartographie des flux couverts |
| Qui décide de chaque traitement ? | Finalités, instructions du client et usages propres à l’éditeur | Qualification des rôles par traitement |
| Quels tiers interviennent ? | Hébergeurs et autres prestataires ayant accès aux données | Liste des sous-traitants concernés et points contractuels à vérifier |
| Que promet-on au client ? | DPA, contrat SaaS et réponses aux questionnaires | Documents définis dans le devis et liste des écarts à résoudre |
| Qu’est-ce qui reste à décider ? | Mesures techniques, conservation et transferts à confirmer | Questions ouvertes, responsables désignés et exclusions explicites |
Cette grille distingue le travail juridique des informations que vos équipes doivent fournir. Un avocat peut qualifier un rôle et rédiger une clause ; il ne peut pas confirmer à la place de l’équipe produit qu’un accès, une sauvegarde ou une suppression fonctionne comme décrit. En 2026, cette distinction protège autant la qualité du document que votre calendrier de vente.
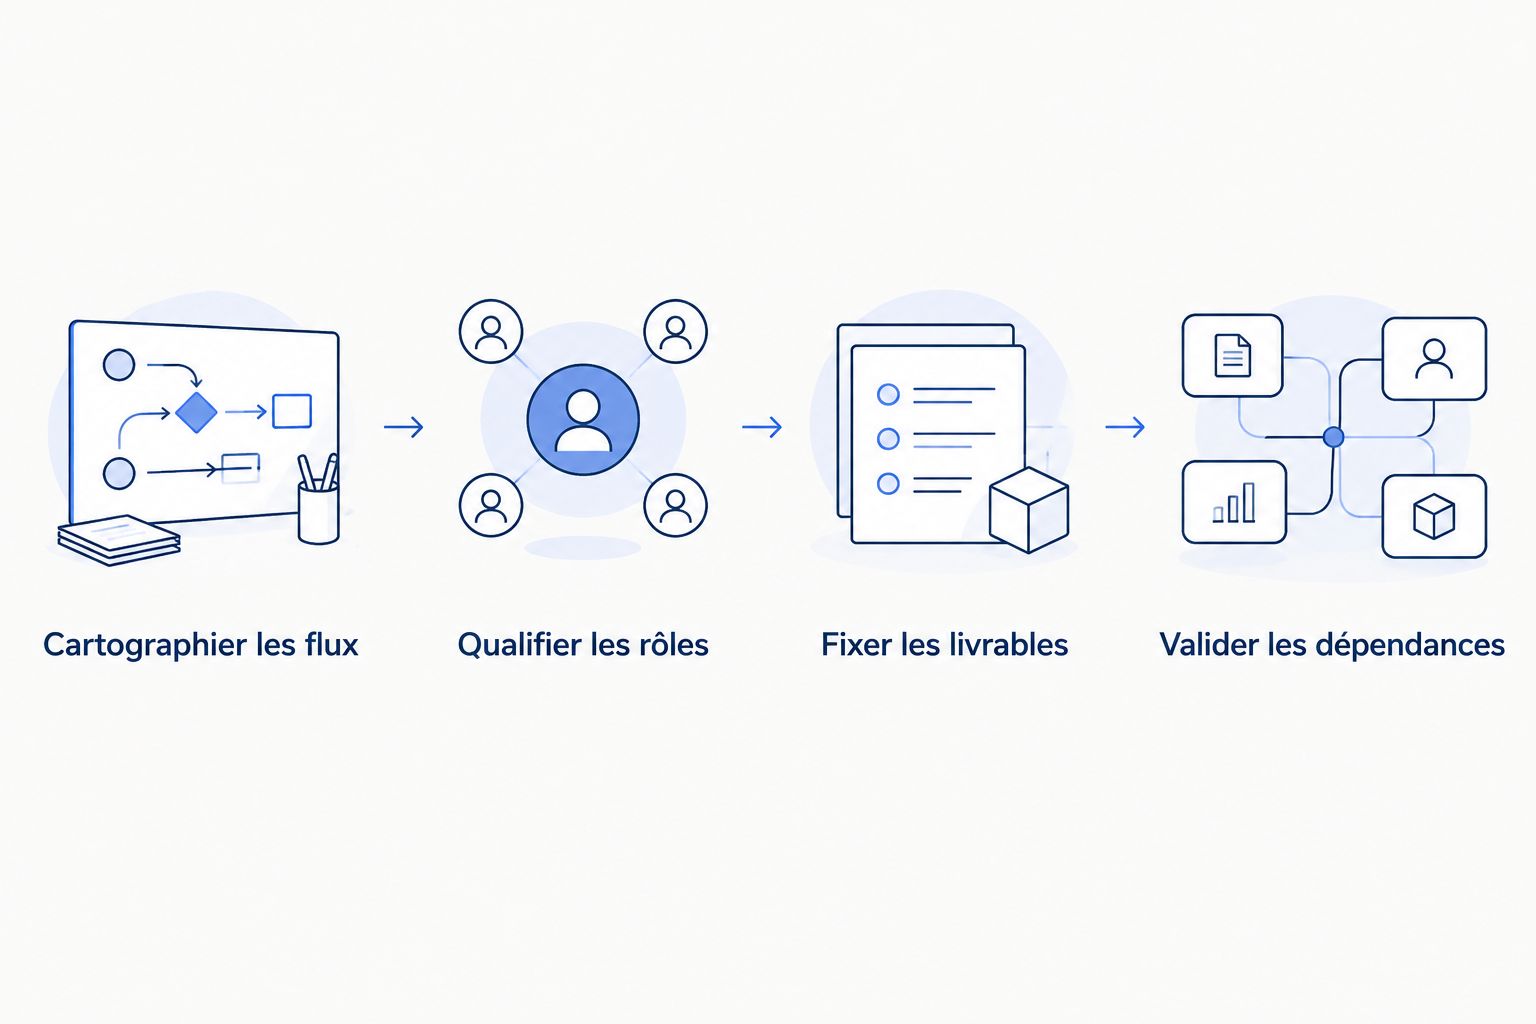
1. Cartographier les flux
Listez les données qui entrent dans le service, les personnes concernées, les fonctionnalités qui les utilisent et les destinataires qui y accèdent. Séparez les données confiées par le client à la plateforme des données que l’éditeur utilise pour administrer ses propres comptes ou sa relation commerciale. Cette séparation prépare la qualification juridique.
Commencez par le produit vendu aujourd’hui, non par toutes les fonctions imaginées pour demain. Si plusieurs environnements ou offres suivent des circuits de données différents, indiquez-les. Un périmètre qui couvre une seule configuration doit le dire ; une modification du produit entraîne une nouvelle vérification des documents correspondants.
2. Qualifier les rôles
Pour chaque traitement, demandez qui détermine la finalité et les moyens essentiels. Un éditeur SaaS peut être sous-traitant pour des données traitées sur instruction de son client et responsable de traitement pour certains usages qu’il décide lui-même. Le même nom d’entreprise ne suffit pas à attribuer un rôle unique à tous les flux.
Cette qualification oriente les obligations et les clauses à rédiger. Lorsqu’un traitement relève de la sous-traitance, l’article 28 du RGPD encadre le contrat entre responsable de traitement et sous-traitant. Le DPA doit correspondre aux instructions et aux opérations en cause, pas simplement reprendre un modèle sans vérifier les faits.
3. Fixer les livrables
Nommez chaque document attendu : revue d’un DPA client, rédaction d’un DPA fournisseur, examen des clauses de confidentialité du contrat SaaS ou synthèse des écarts contractuels, selon votre besoin réel. Précisez aussi si le travail comprend une version de négociation, des réponses à un questionnaire client ou seulement un projet initial. Ce ne sont pas les mêmes tâches.
La rédaction d’un DPA RGPD pour éditeurs SaaS est un chantier contractuel distinct de la vérification opérationnelle des mesures et des flux. Si votre priorité est de signer un client précis, indiquez quel contrat et quelles objections doivent être traités. Si votre priorité est de standardiser les ventes, identifiez les clauses qui doivent rester réutilisables et celles qui exigeront une décision dossier par dossier.
4. Valider les dépendances
Désignez qui transmettra les contrats existants, la liste des prestataires, les descriptions techniques et les réponses de l’équipe produit. Fixez aussi qui tranchera les questions ouvertes. Une date de remise crédible dépend de ces éléments ; elle ne commence pas par supposer que tous les documents sont prêts.
La demande à adresser au cabinet tient en une phrase : quel produit, quel client ou type de client, quels traitements, quels documents à livrer et quelles décisions restent ouvertes ? Vous obtenez ainsi une proposition dont le périmètre peut être vérifié avant le début du travail.
Ce que le forfait doit inclure, exclure et conditionner
Un forfait fixe sert à rendre le travail prévisible. Il ne transforme pas une liste ouverte de questions juridiques, techniques et commerciales en mission illimitée. En 2026, demandez un devis qui distingue ces trois catégories avant la revue des contrats.
- Inclus : les versions et les documents désignés, les traitements examinés, la juridiction concernée et la forme de restitution attendue. Un avis sur les points à corriger n’est pas identique à la rédaction des clauses corrigées.
- Exclus : les produits, entités, négociations ou contrats clients non nommés. Une exclusion claire permet de demander ensuite un travail supplémentaire sans débattre de ce qui était implicitement promis.
- Conditionné : les livrables qui supposent des informations techniques, des décisions de sécurité ou la transmission d’un contrat tiers. La date de remise dépend de leur réception et des arbitrages demandés.
Vérifiez également qui valide la version destinée à la signature. Chez Lina, les agents prennent en charge le travail de volume ; les avocats seniors assurent la revue finale, la négociation et la validation. Pour un éditeur SaaS, cette responsabilité compte lorsque le client propose sa propre version du DPA et demande de déroger aux clauses habituelles.
Lina annonce une réponse d’avocat sous 30 minutes, une proposition à forfait sous une heure et une livraison typique autour de 36 heures. Ces repères ne remplacent pas le cadrage : le délai de votre dossier doit tenir compte des documents reçus, du périmètre convenu et des décisions encore attendues. Faites inscrire la date applicable à votre mission dans la proposition.
Cadrez vos contrats de données
Définissez les documents, les dépendances et la date de remise avec un avocat.
Pourquoi le périmètre varie d’un SaaS à l’autre
Deux éditeurs peuvent vendre un logiciel par abonnement sans traiter les mêmes données ni prendre les mêmes engagements. Le forfait doit suivre les différences qui changent effectivement la revue juridique.
- Les fonctions couvertes. Un périmètre limité à la fonction principale ne couvre pas automatiquement les flux de support, les intégrations ou une nouvelle fonction de traitement des données.
- Les rôles par traitement. L’éditeur et son client ne prennent pas les mêmes obligations selon que les données sont traitées sur instruction ou pour une finalité décidée par l’éditeur.
- Les prestataires impliqués. Leur accès aux données, leur rôle contractuel et leur localisation déterminent les vérifications à conduire avant de compléter le DPA.
- Les documents déjà signés. Un modèle interne, un DPA fournisseur existant et une version imposée par un client appellent des tâches différentes de rédaction ou de négociation.
- Les mesures à confirmer. Les clauses relatives à la sécurité, à l’assistance ou à la suppression exigent des réponses opérationnelles. La rédaction juridique ne prouve pas à elle seule leur mise en œuvre.
- Les pays concernés. Un traitement transfrontalier impose de vérifier les flux et le mécanisme juridique applicable avant de reprendre une clause de transfert.
Ne transformez pas ces facteurs en options tarifaires fictives. Utilisez-les pour produire une liste de questions, puis demandez une proposition portant sur les réponses et les livrables définis. Si une information manque, faites-en une dépendance explicite plutôt qu’une affirmation dans le contrat.
Le DPA suffit-il pour signer un client SaaS en 2026 ?
Non : un DPA règle les engagements de sous-traitance concernés, pas l’ensemble de la conformité RGPD du SaaS. Avant la signature, vérifiez que les rôles, les prestataires, les flux et les mesures mentionnés dans le document correspondent au service vendu. Le contrat commercial doit raconter la même histoire que le DPA.
Un client peut également demander comment seront traitées ses demandes relatives aux données ou ce qui se passe à la fin du service. Ces réponses doivent refléter vos procédures réelles. Si le contrat promet une action que l’équipe ne sait pas exécuter, corrigez la procédure ou la clause avant de signer.
Faut-il faire vérifier tous les sous-traitants avant le devis ?
Non : identifiez d’abord les prestataires qui accèdent aux données dans le périmètre choisi, puis convenez de la profondeur de leur revue. Pour préparer le devis, transmettez la liste connue, les services rendus, les lieux de traitement connus et les contrats disponibles. L’avocat pourra distinguer la mise en ordre documentaire d’une analyse contractuelle plus étendue.
Si la liste est incomplète, signalez-le dès le départ. Un DPA remis au client avec une liste de prestataires non confirmée crée un écart facile à éviter. En 2026, le bon livrable est celui qui indique aussi les informations encore à valider.
Peut-on fixer une date sans cartographie des données ?
Non : fixez d’abord le périmètre du produit et les informations que l’équipe doit fournir. Une date de remise peut ensuite être convenue pour des documents précis. Une cartographie inachevée, un contrat client absent ou une décision de sécurité en attente change le travail nécessaire.
Distinguez la date du premier projet, celle des retours internes et celle d’une version négociée avec le client. Le forfait doit indiquer lesquelles sont incluses. Cela permet à la direction commerciale de préparer la signature sans confondre remise d’un document et accord de la contrepartie.
FAQ
Comment définir le forfait de conformité RGPD d’un SaaS ?
Définissez le forfait par traitements examinés, documents à livrer, versions prévues et dépendances identifiées. Faites préciser les exclusions et la date de remise applicable au dossier.
Un éditeur SaaS est-il toujours sous-traitant RGPD ?
Non. Son rôle dépend de la finalité et des moyens essentiels de chaque traitement ; il peut agir comme sous-traitant pour certains flux et comme responsable pour d’autres.
Un DPA suffit-il à rendre un SaaS conforme au RGPD ?
Non. Le DPA encadre les traitements concernés par la sous-traitance, mais les flux, les prestataires, les mesures et les pratiques doivent aussi correspondre aux engagements écrits.
Quels documents transmettre pour cadrer une mission RGPD SaaS ?
Transmettez les contrats et DPA existants, une description des flux, la liste connue des prestataires et les demandes du client concerné. Indiquez ce qui reste à confirmer par les équipes produit et sécurité.
Faut-il revoir le DPA pour chaque nouveau client SaaS ?
Pas automatiquement. Un modèle cohérent avec le service sert de base, mais une version imposée par un client ou un traitement différent appelle une revue des écarts.
Comment fixer le délai de remise des documents RGPD en 2026 ?
Fixez-le après avoir nommé les documents, reçu les informations nécessaires et identifié les décisions en attente. Distinguez le premier projet de la version destinée à la signature.
Un dernier point avant d’envoyer le devis
Demandez une liste des affirmations que le DPA devra pouvoir soutenir. Pour chacune, désignez la personne qui confirme le fonctionnement du produit ou du prestataire concerné. En 2026, cette vérification simple évite de traiter une formule contractuelle comme une preuve opérationnelle.


